Bảo mật & chủ quyền dữ liệu
Oviro được cài trên hạ tầng của chính doanh nghiệp, nên dữ liệu kinh doanh nằm trong tầm kiểm soát của bạn. Quyền truy cập được chia theo vai trò đến từng cửa hàng và kho, mọi thao tác quan trọng đều có dấu vết, và các khoản chi cần phê duyệt đúng người.
Dữ liệu bán hàng, khách hàng và công nợ nằm trên hệ thống dùng chung của nhà cung cấp thì khó biết ai đang truy cập, khó kiểm soát nơi lưu trữ. Trong nội bộ, ai cũng thấy hết hoặc không ai biết ai đã sửa gì.
Với Oviro, dữ liệu nằm trên hạ tầng của bạn, nhân viên chỉ thấy phần được giao, và mỗi thay đổi quan trọng đều tra cứu được: ai làm, lúc nào, trên đối tượng nào.
Kiểm soát dữ liệu và quyền truy cập
Bảo mật được xây từ nơi đặt dữ liệu, cách chia quyền, cho đến cách ghi dấu vết và phê duyệt.
Cài trên hạ tầng của bạn
Server riêng, private cloud hoặc hybrid. Sau khi cài đặt, doanh nghiệp quản trị truy cập máy chủ và dữ liệu của mình.
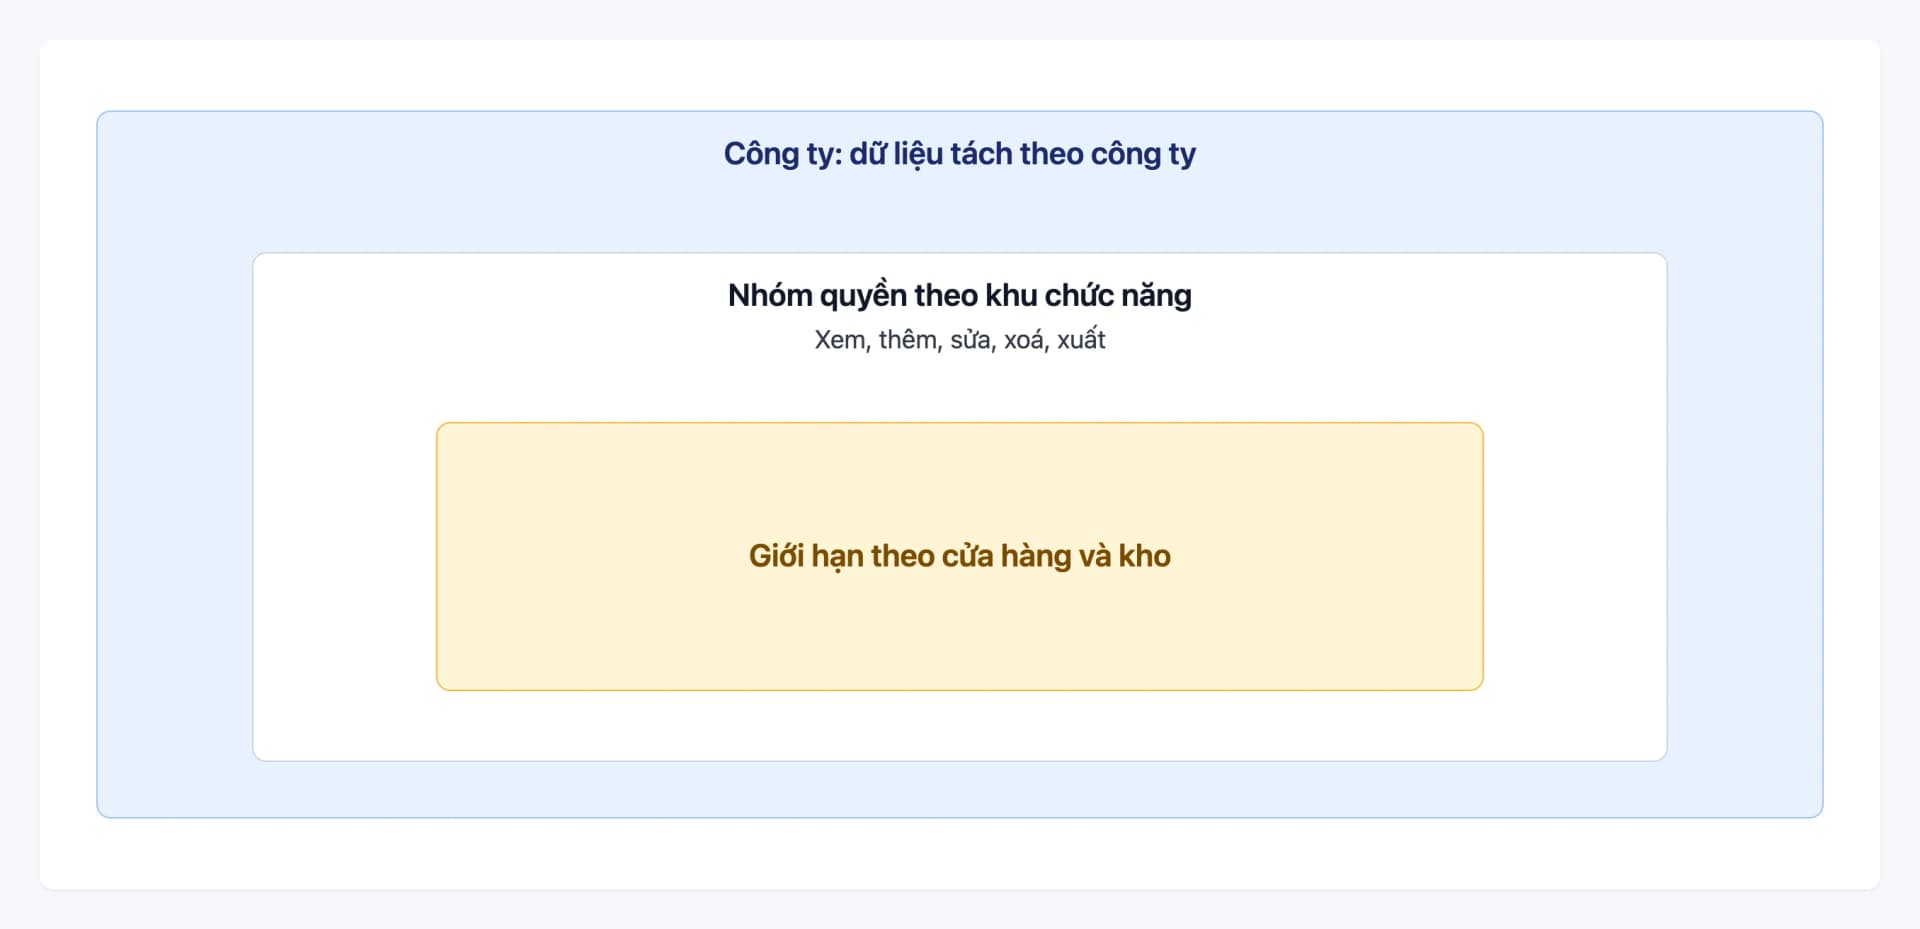
Phân quyền theo vai trò
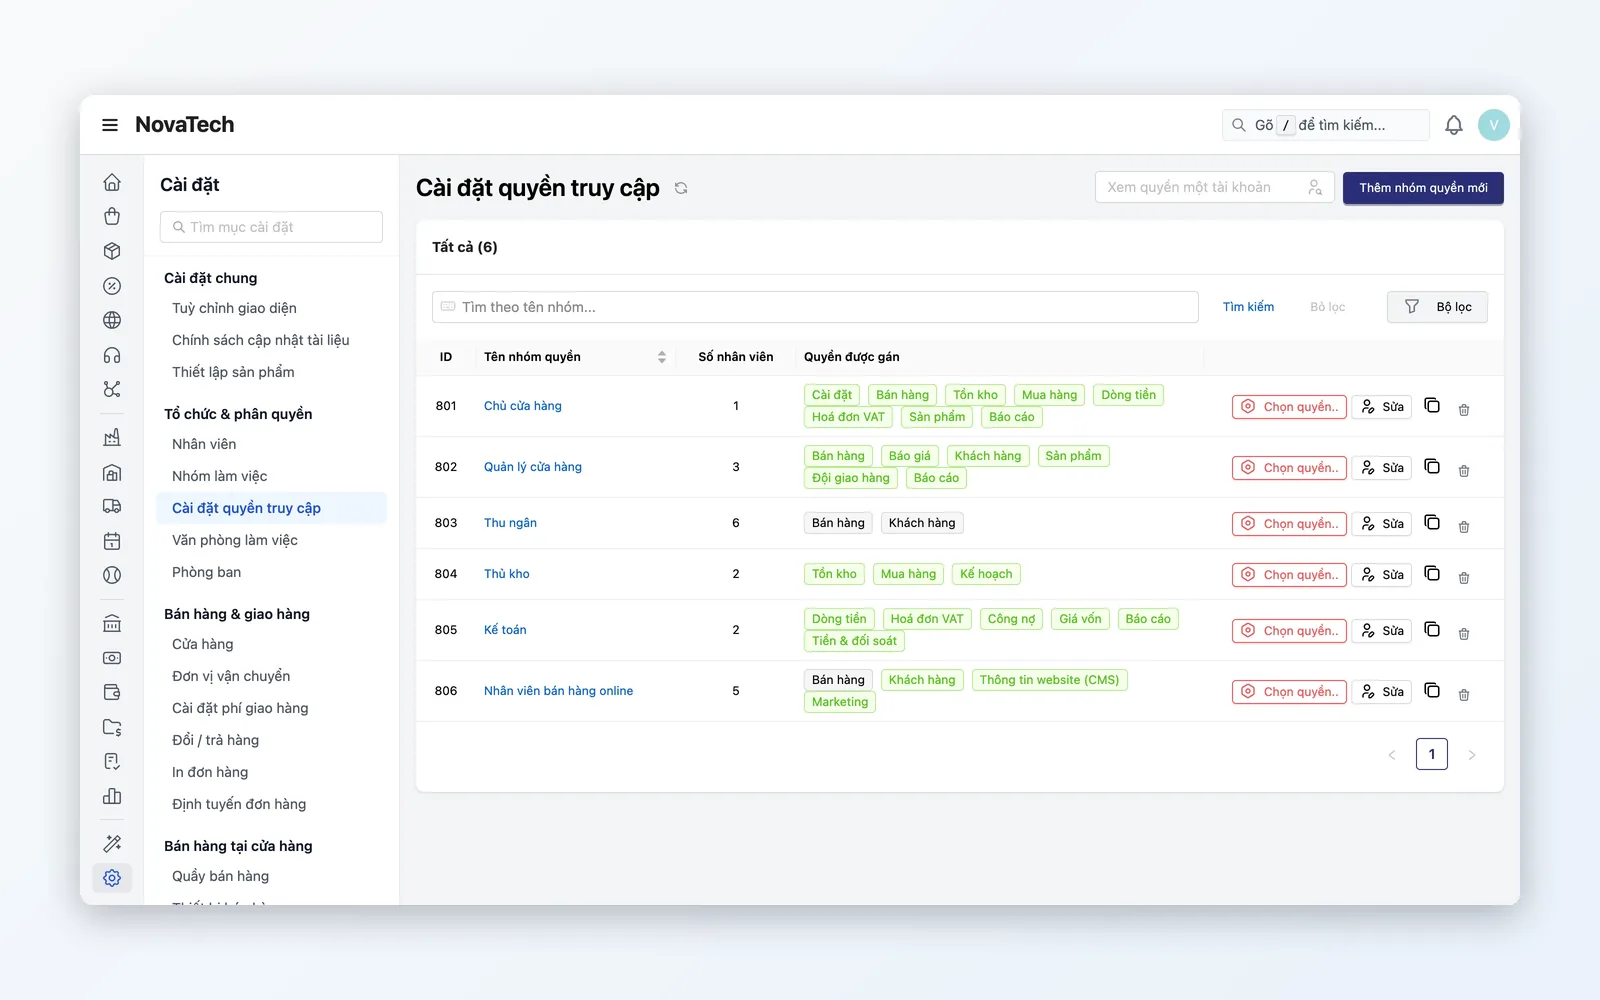
Nhóm quyền chọn từng loại thao tác cho từng khu chức năng, có thể giới hạn thêm theo cửa hàng hoặc kho.
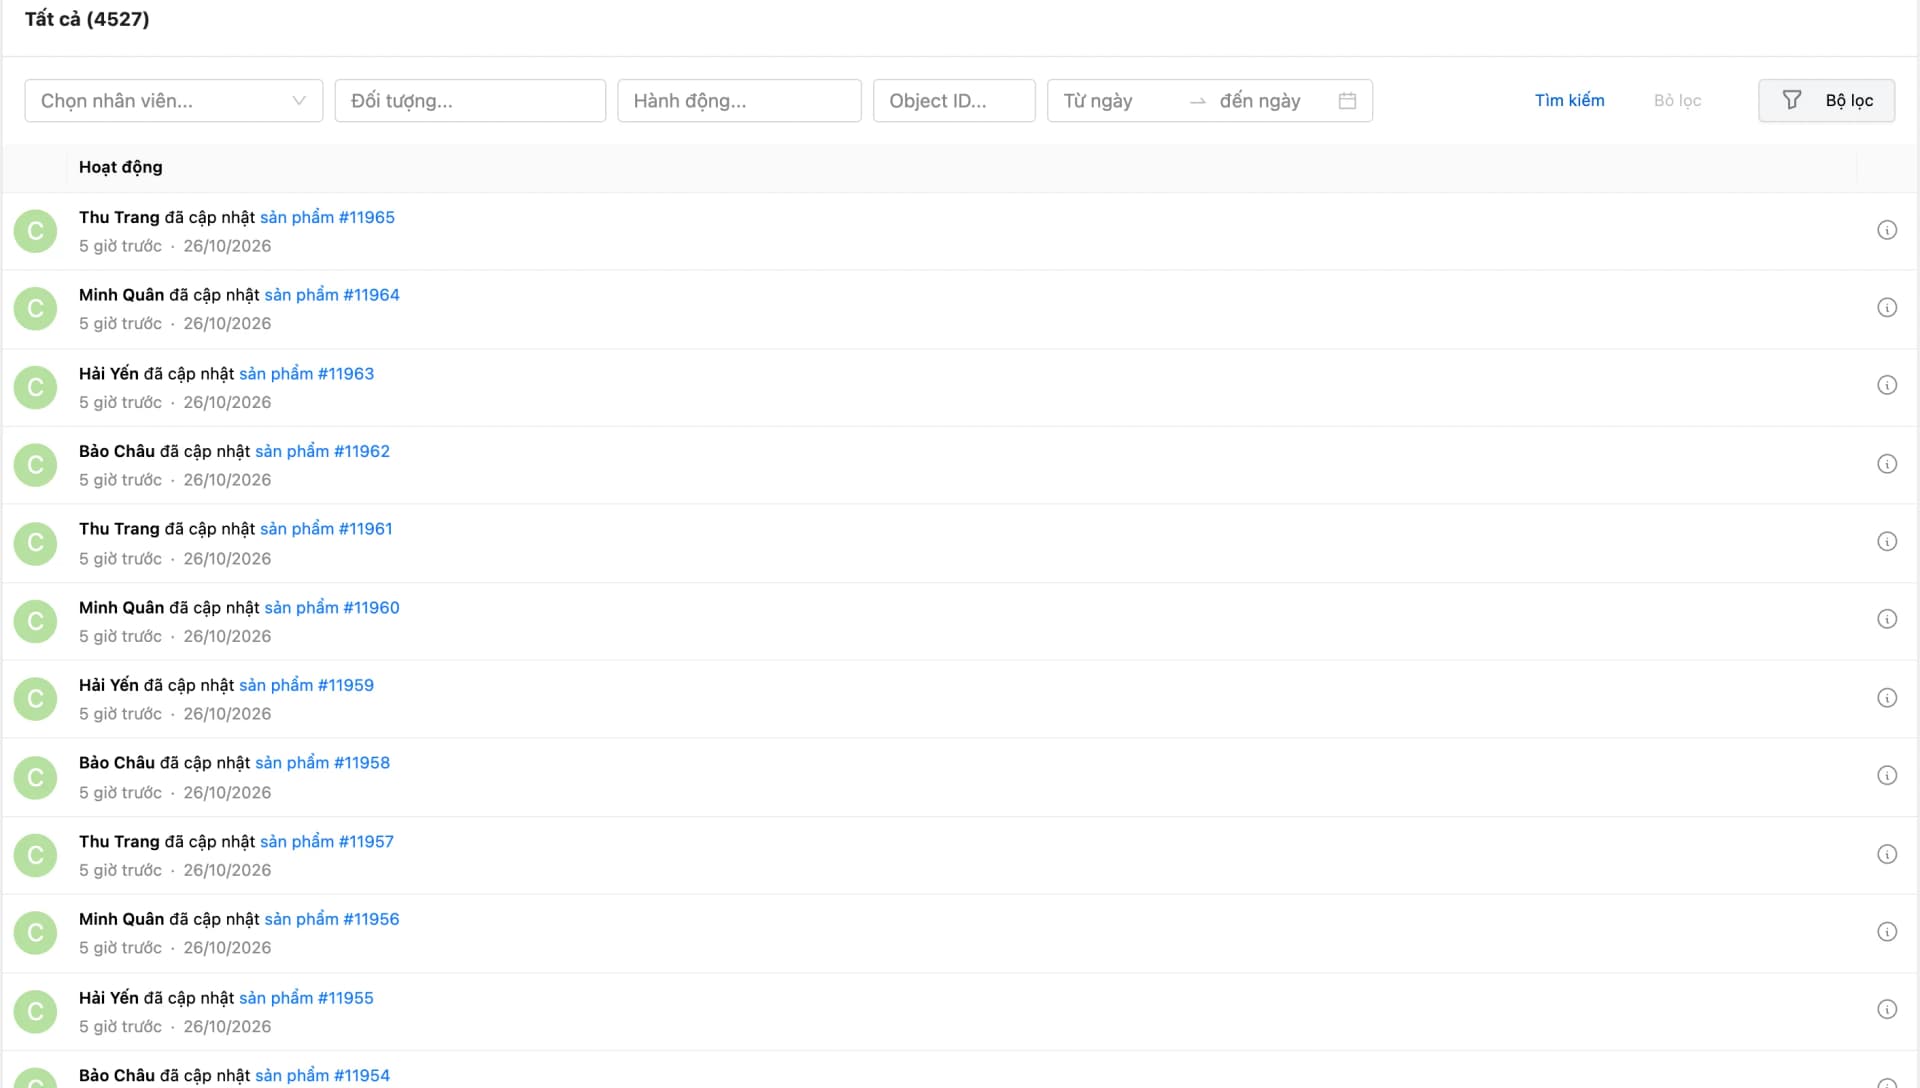
Nhật ký hoạt động
Ghi lại ai đã thao tác gì, lúc nào, trên đối tượng nào. Lọc theo nhân viên, hành động, mã bản ghi và khoảng ngày.
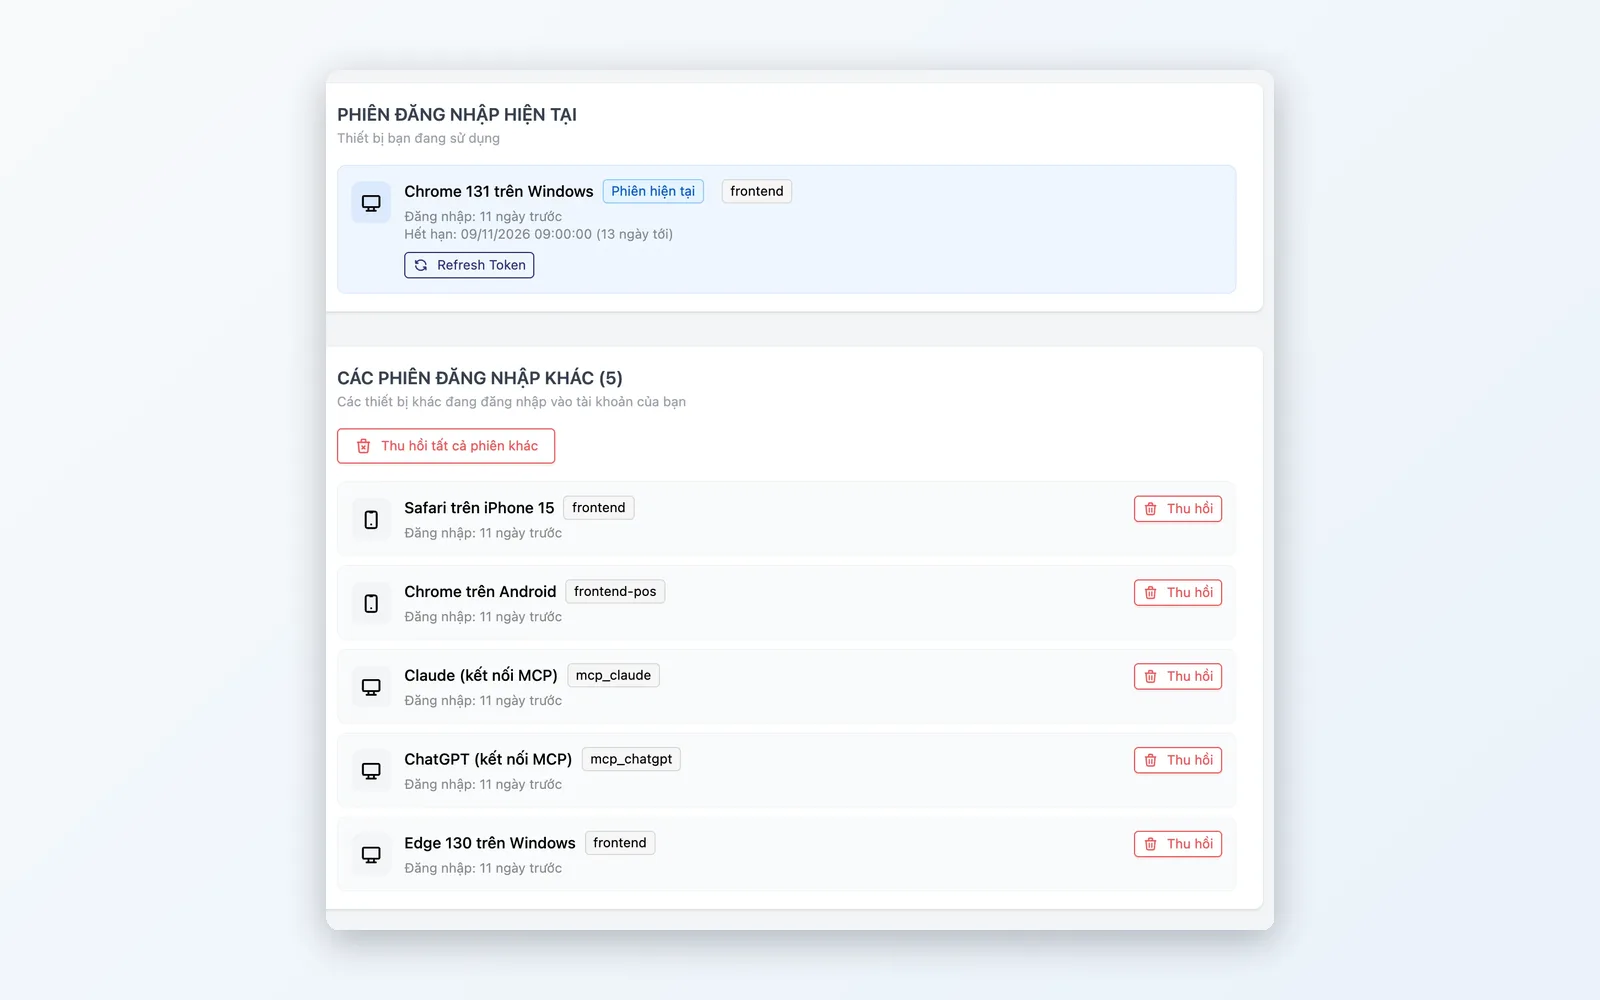
Phiên đăng nhập thu hồi được
Thu hồi toàn bộ phiên đăng nhập của một người dùng khi cần, thao tác được ghi vào nhật ký.
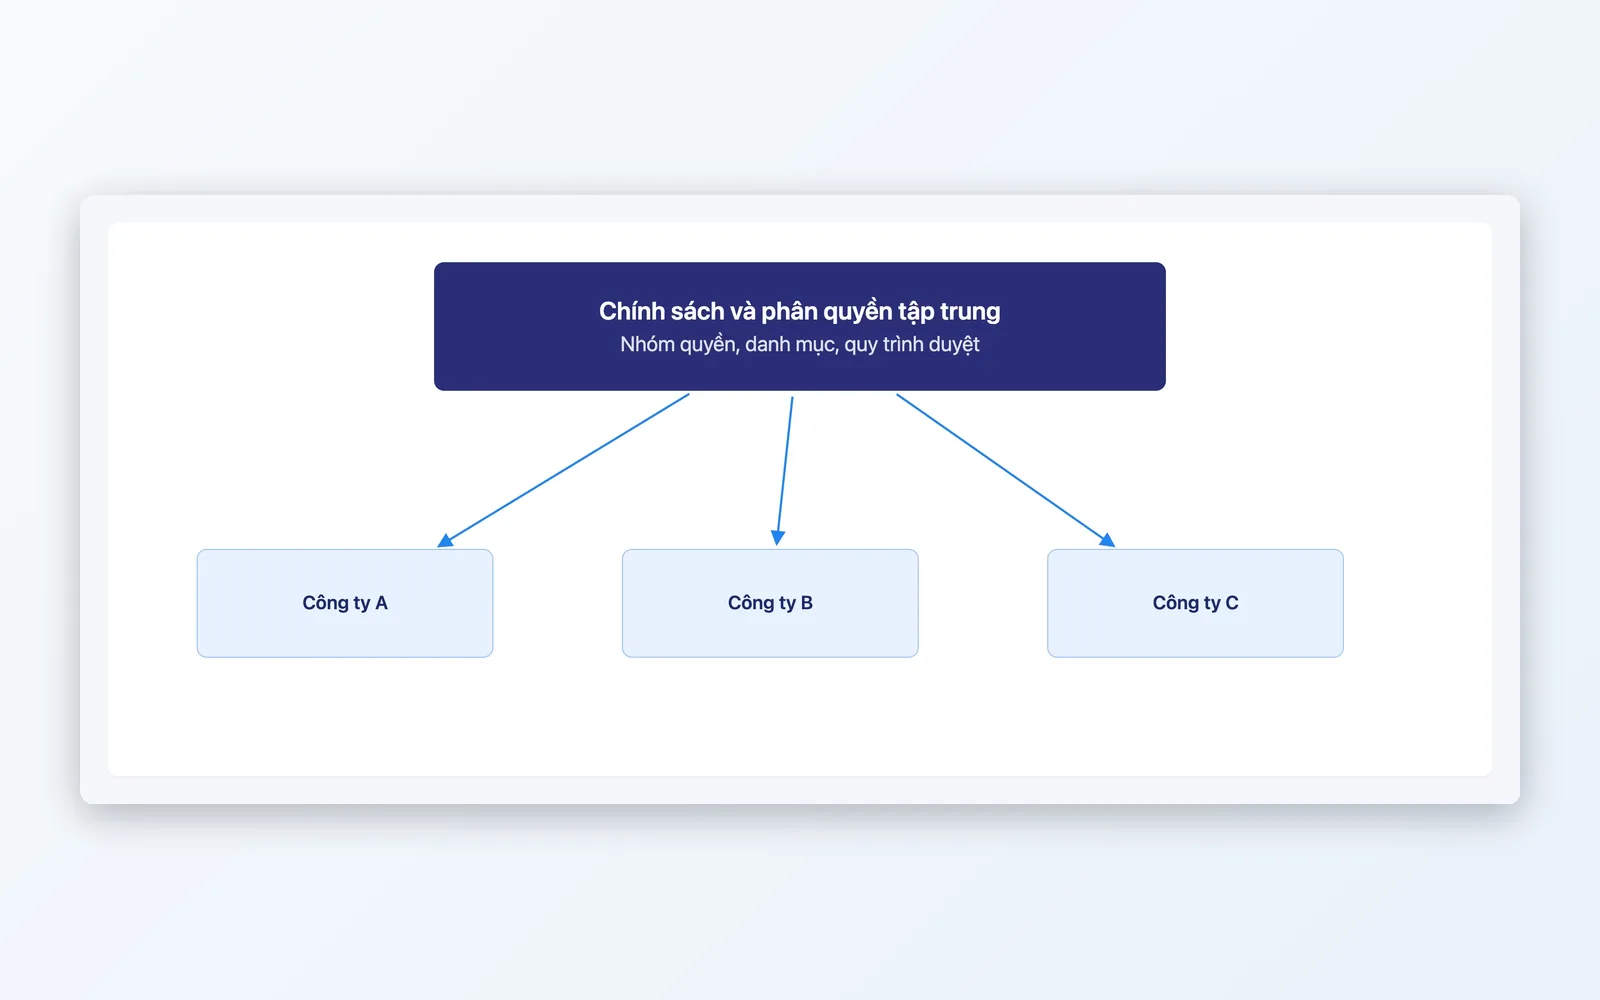
Tách dữ liệu theo công ty
Mỗi công ty có dữ liệu và nhân viên riêng; một tài khoản thuộc nhiều công ty phải chọn công ty khi đăng nhập.
Các lớp bảo vệ trong hệ thống
Từ quyền truy cập, kết nối bên ngoài, trợ lý AI đến kiểm soát chi tiền và chốt sổ.
Phân quyền & nhật ký
Mỗi người chỉ làm được việc mình được giao và để lại dấu vết cho những việc đã làm.
- Nhóm quyền: xem, thêm, sửa, xoá, xuất theo khu chức năng
- Giới hạn dữ liệu theo cửa hàng hoặc kho
- Xem nhanh quyền đang áp cho từng nhân viên
- Nhật ký hoạt động tra cứu theo người, đối tượng, ngày
Kết nối bên ngoài có kiểm soát
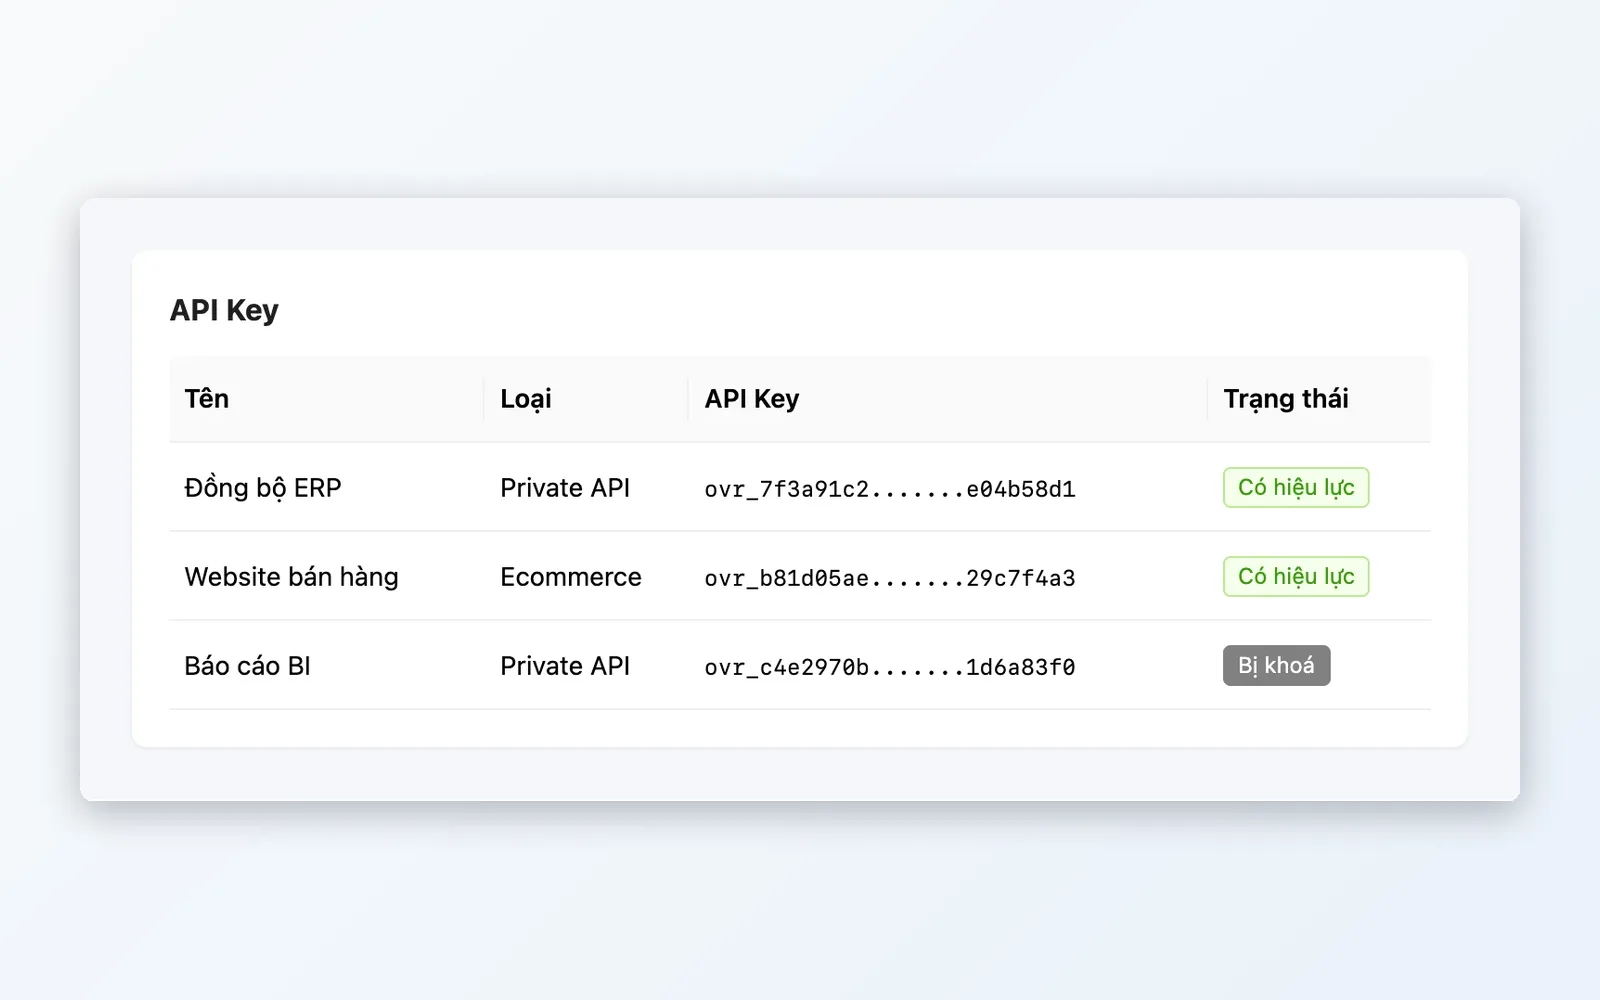
Hệ thống khác chỉ truy cập qua cổng mà quản trị viên cấp và có thể thu hồi.
- API Key do quản trị viên tạo, đổi secret khi cần
- Giới hạn địa chỉ IP được phép gọi
- Webhook gửi sự kiện tới URL do bạn khai báo
- Thu hồi phiên đăng nhập của người dùng
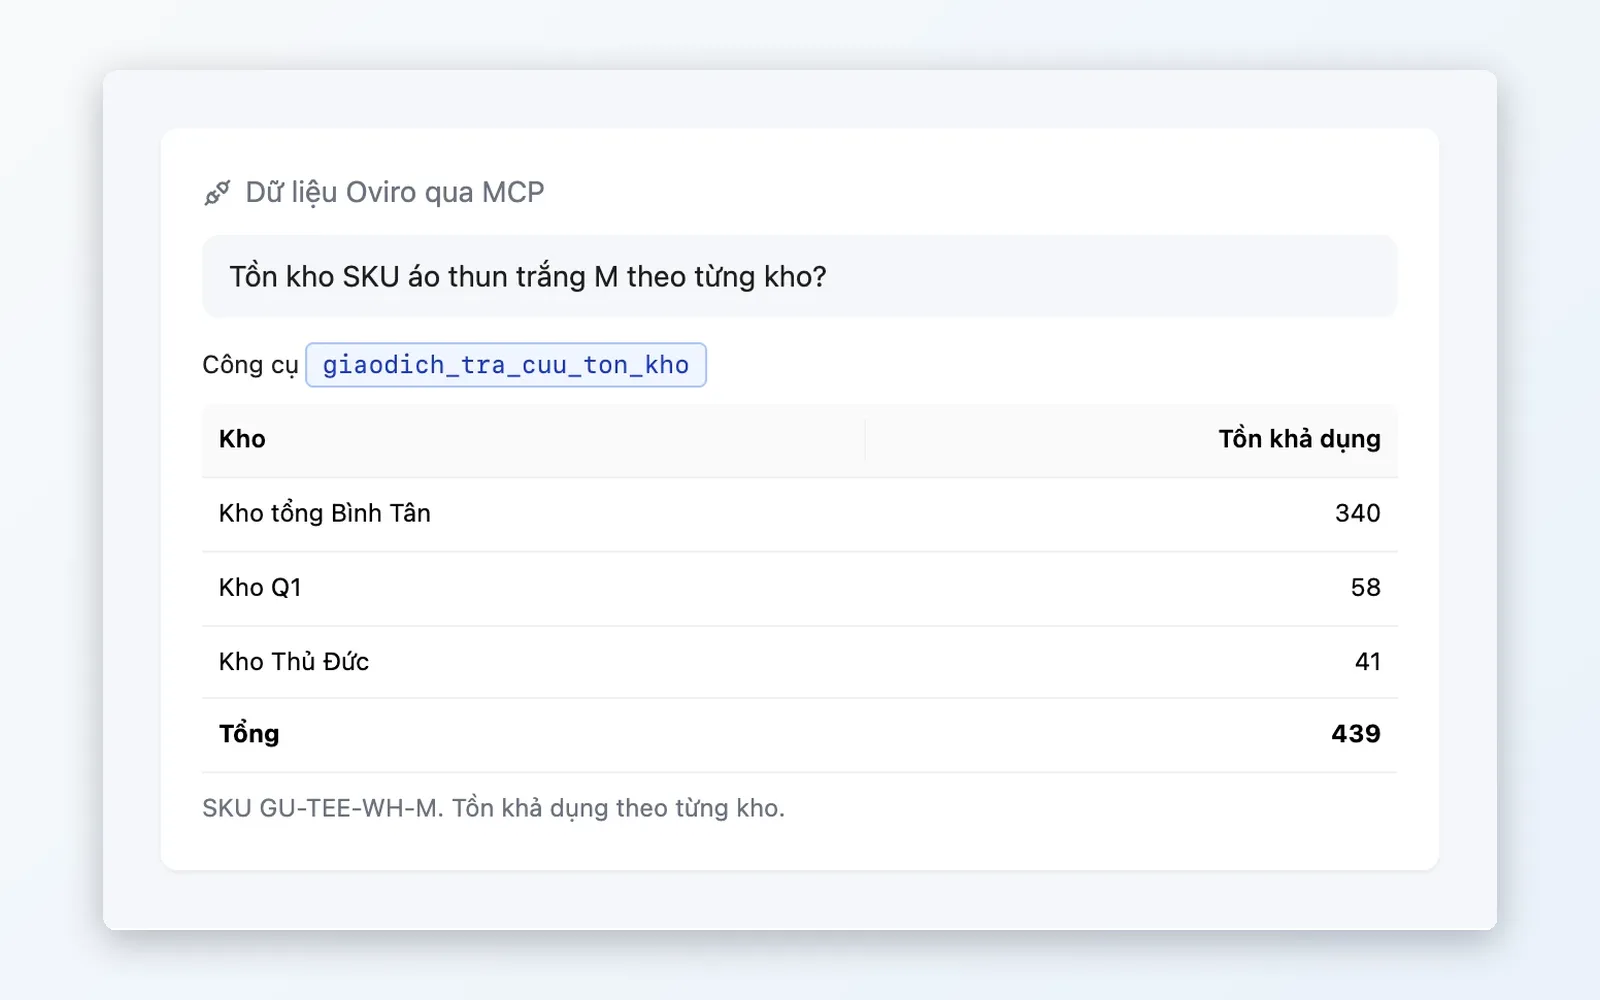
Hỏi số liệu bằng AI, chỉ đọc
Nhân viên hỏi số liệu qua Claude hoặc ChatGPT bằng chính tài khoản Oviro của mình.
- Chỉ đọc, không tạo, sửa hay xoá dữ liệu
- Chỉ thấy dữ liệu đúng quyền của từng nhân viên
- Đơn hàng và tồn kho giới hạn theo cửa hàng, kho được giao
- Phiên kết nối hiện trong danh sách phiên để thu hồi
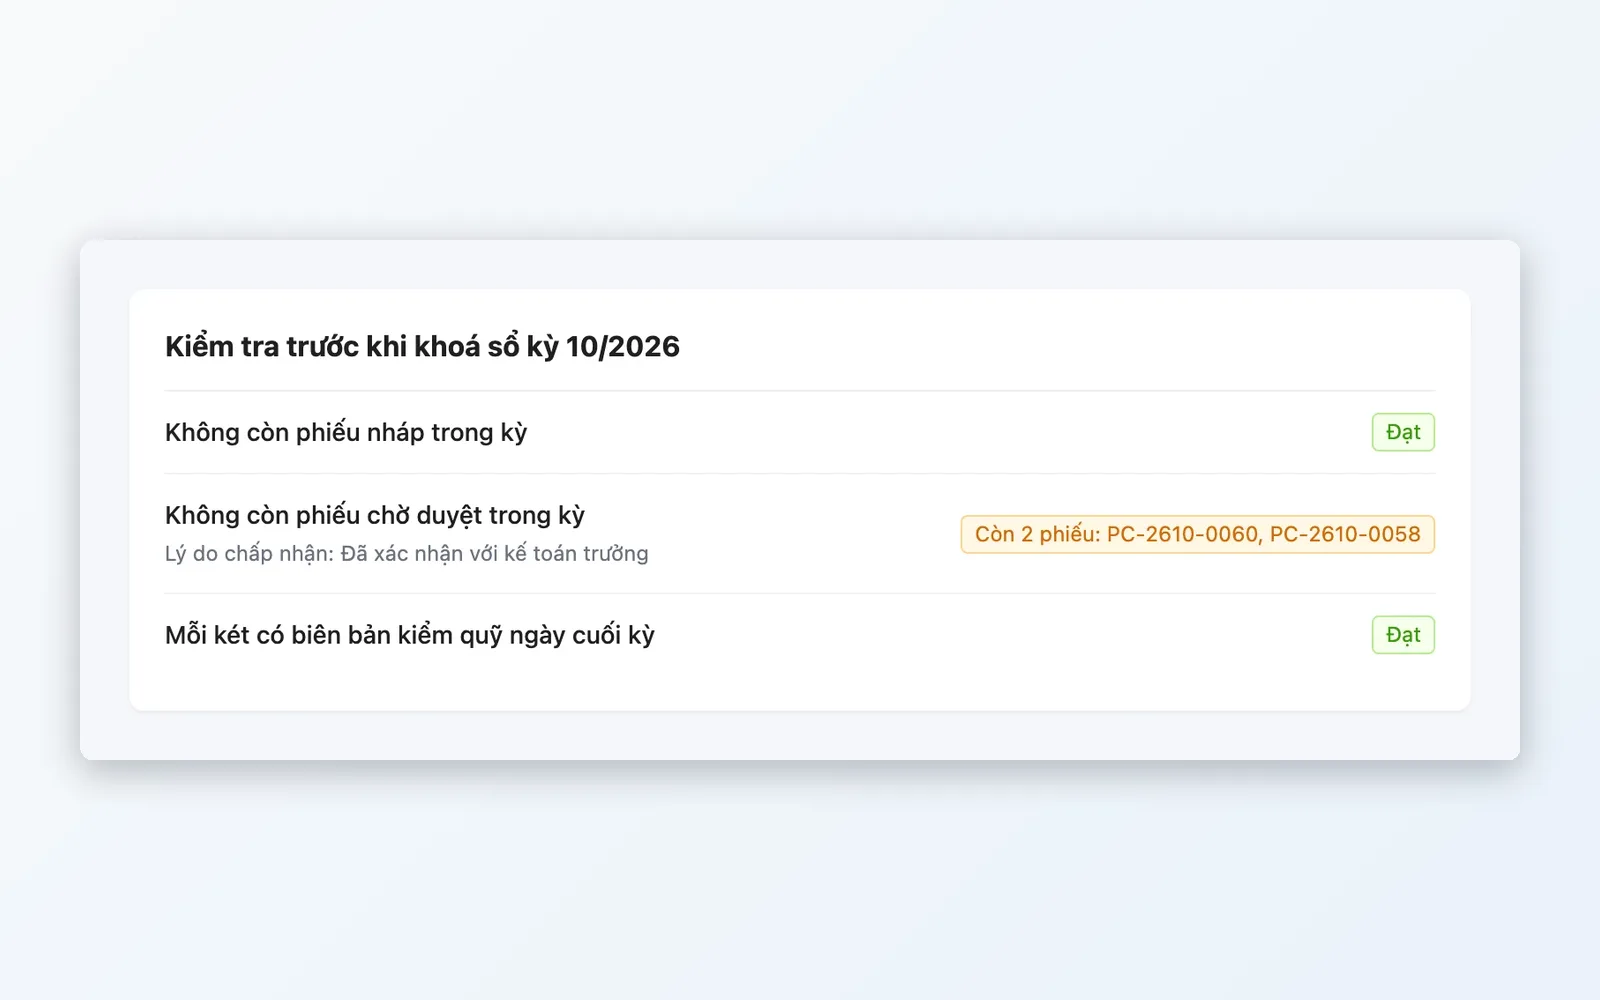
Kiểm soát tiền
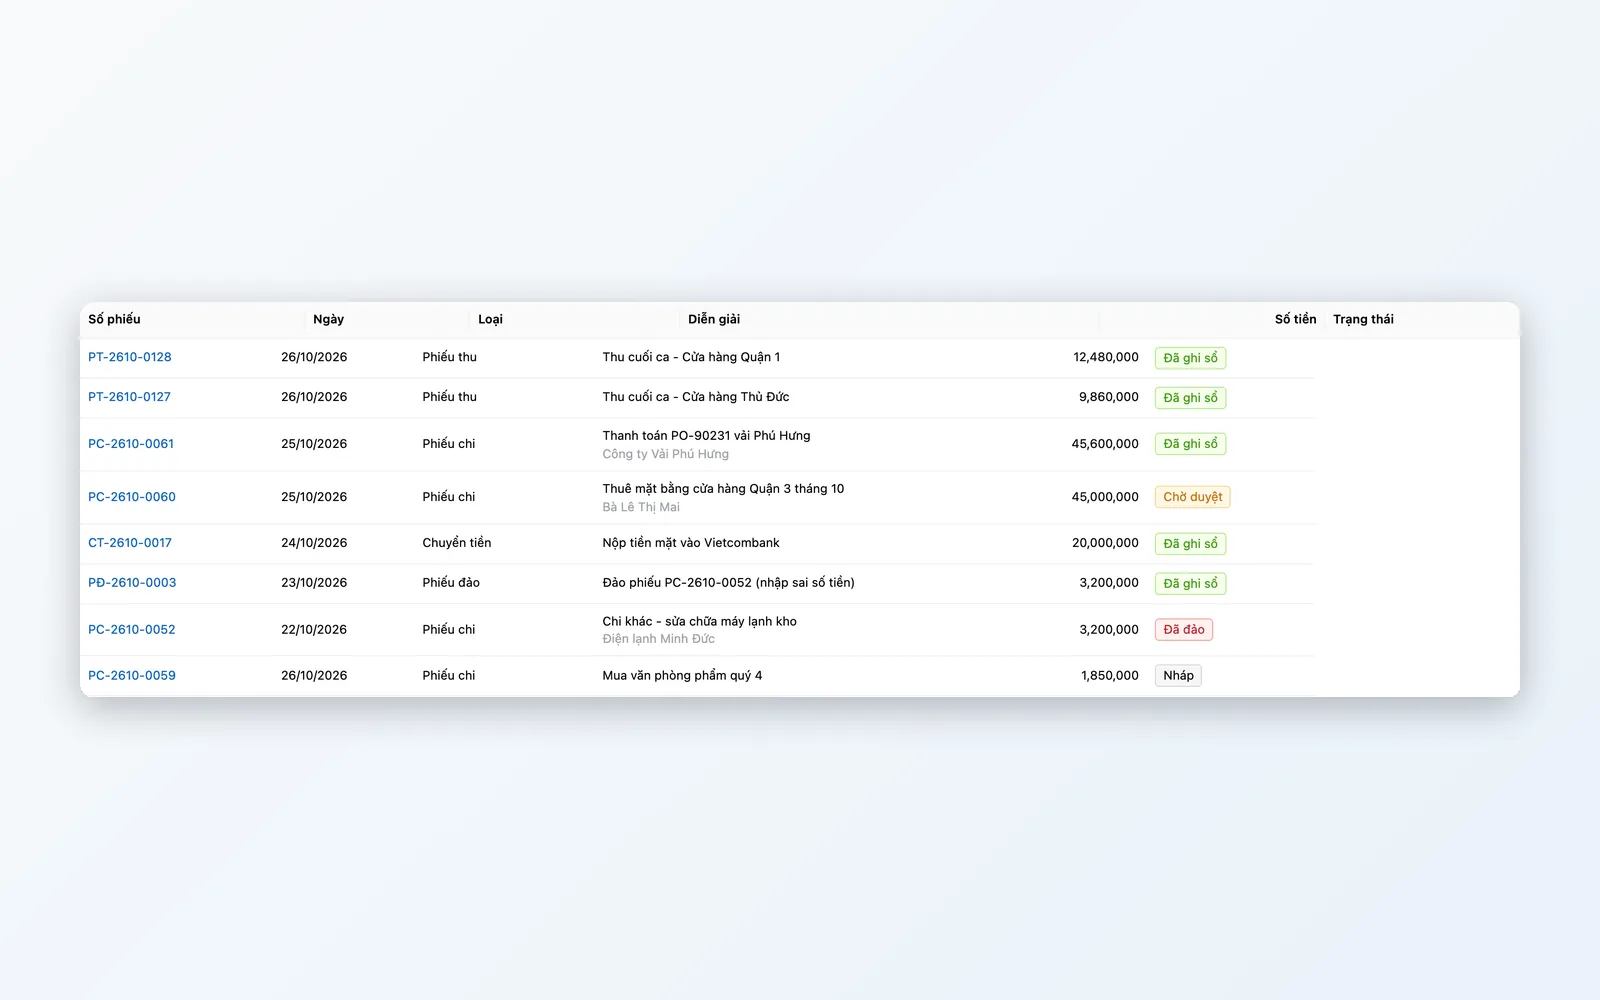
Các khoản chi quan trọng đi qua phê duyệt và số liệu đã chốt không bị sửa âm thầm.
- Phê duyệt nhiều bước, nhiều người duyệt mỗi bước
- Giới hạn số bước liên tiếp một người được giữ
- Khoá sổ tiền tới ngày, mở khoá phải nhập lý do
- Tuỳ chọn tự duyệt cho công ty ít người
Bảo mật trong vận hành hằng ngày
Các bước quản trị viên thường làm để giữ hệ thống gọn và an toàn.
Cài trên hạ tầng của bạn
Chọn server riêng, private cloud hoặc hybrid. Dữ liệu nằm ở nơi doanh nghiệp quyết định.
Tạo nhóm quyền theo vai trò
Thu ngân, quản kho, kế toán, quản lý cửa hàng: mỗi nhóm một bộ quyền và phạm vi cửa hàng hoặc kho.
Gán nhân viên vào nhóm
Một người có thể thuộc nhiều nhóm; bảng tổng hợp cho thấy nhân viên đang có quyền gì.
Đặt đường duyệt cho việc nhạy cảm
Chi tiền, huỷ đơn mua hàng và các thao tác khác đi qua đúng người duyệt trước khi hoàn tất.
Rà soát và thu hồi khi cần
Xem nhật ký hoạt động, thu hồi phiên đăng nhập hoặc khoá API Key khi có nghi ngờ.
Cài trên hạ tầng của bạn
Chọn server riêng, private cloud hoặc hybrid. Dữ liệu nằm ở nơi doanh nghiệp quyết định.
Tạo nhóm quyền theo vai trò
Thu ngân, quản kho, kế toán, quản lý cửa hàng: mỗi nhóm một bộ quyền và phạm vi cửa hàng hoặc kho.
Gán nhân viên vào nhóm
Một người có thể thuộc nhiều nhóm; bảng tổng hợp cho thấy nhân viên đang có quyền gì.
Đặt đường duyệt cho việc nhạy cảm
Chi tiền, huỷ đơn mua hàng và các thao tác khác đi qua đúng người duyệt trước khi hoàn tất.
Rà soát và thu hồi khi cần
Xem nhật ký hoạt động, thu hồi phiên đăng nhập hoặc khoá API Key khi có nghi ngờ.
Phù hợp khi dữ liệu là tài sản cần giữ
Những mô hình đặc biệt quan tâm đến quyền truy cập và dấu vết thao tác.
Chuỗi nhiều cửa hàng và kho
Quản lý cửa hàng chỉ xem đơn và tồn kho của điểm mình phụ trách; trụ sở xem toàn bộ.
Tập đoàn, nhiều công ty
Dữ liệu từng công ty tách biệt, nhân viên làm việc trong đúng công ty được giao.
Quản trị tiền và chi phí
Chi tiền cần người duyệt, kỳ đã chốt được khoá sổ và mọi thay đổi đều để lại lịch sử.
Tại sao chọn Oviro cho dữ liệu nhạy cảm?
Dữ liệu nằm trên hạ tầng của chính doanh nghiệp, giúp doanh nghiệp chủ động hơn khi đáp ứng các yêu cầu bảo vệ dữ liệu cá nhân. Quyền truy cập, nhật ký và phê duyệt là phần có sẵn trong sản phẩm, không phải công cụ ghép thêm.
Trao đổi về yêu cầu bảo mật của bạn
Cho chúng tôi biết hạ tầng mong muốn và quy định nội bộ. Đội ngũ Oviro sẽ tư vấn mô hình triển khai và phân quyền phù hợp.